ความปลอดภัยทางไซเบอร์ (Cybersecurity) กลายเป็นหนึ่งในโครงสร้างพื้นฐานสำคัญของเศรษฐกิจดิจิทัล เมื่อภาคธุรกิจ รัฐบาล และระบบการเงินเชื่อมโยงกันมากขึ้น ขนาดของความเสี่ยงทางไซเบอร์ก็ขยายตัวตามไปด้วย ส่งผลให้เกิดความต้องการเทคโนโลยีที่ออกแบบมาเพื่อปกป้องข้อมูล เครือข่าย สภาพแวดล้อมคลาวด์ และการดำเนินงานดิจิทัลอย่างต่อเนื่อง
ความต้องการดังกล่าวได้รับแรงหนุนจากปัจจัยเชิงโครงสร้างหลายประการพร้อมกัน ได้แก่ ต้นทุนอาชญากรรมไซเบอร์ที่เพิ่มสูงขึ้น มาตรฐานการกำกับดูแลที่เข้มงวดขึ้น การใช้คลาวด์ที่เร่งตัวขึ้น และการใช้ปัญญาประดิษฐ์ (Artificial Intelligence: AI) ที่เพิ่มขึ้นทั้งในการโจมตีทางไซเบอร์และการป้องกันทางไซเบอร์
สำหรับนักลงทุน สิ่งนี้ทำให้ความปลอดภัยทางไซเบอร์เป็นภาคส่วนที่เชื่อมโยงอย่างใกล้ชิดกับเมกะเทรนด์ระยะยาวที่สำคัญหลายประการซึ่งกำลังกำหนดทิศทางของเทคโนโลยีองค์กรและโครงสร้างพื้นฐานดิจิทัล
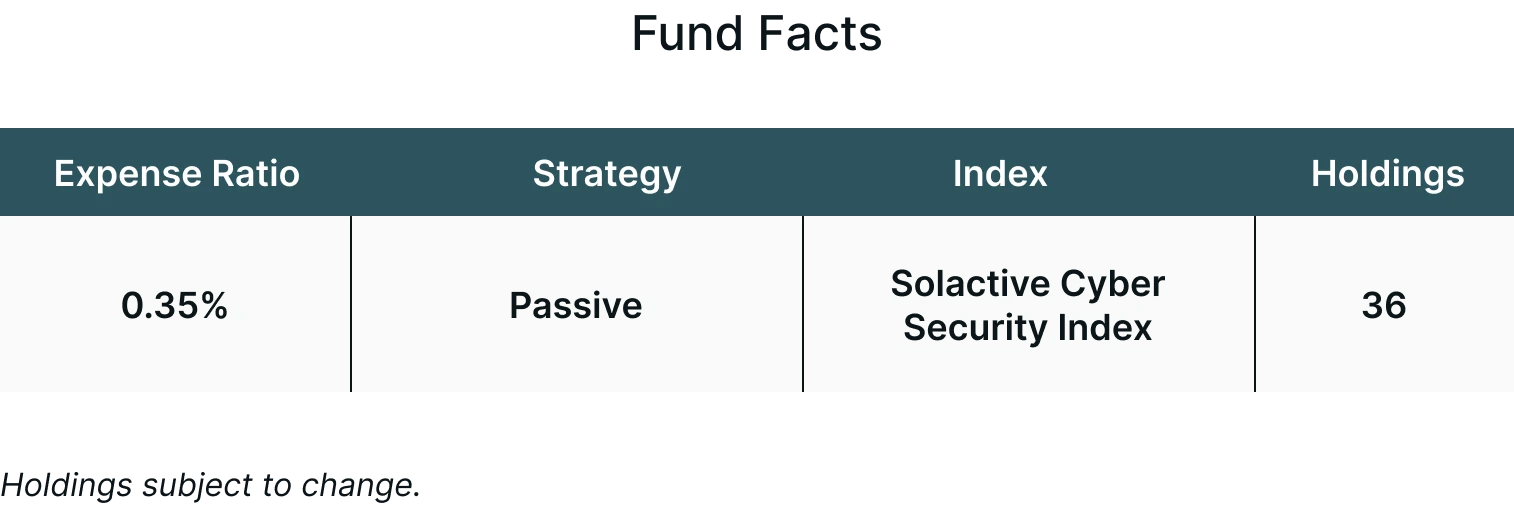
ในมุมมองของเรา Themes Cybersecurity ETF (SPAM) ออกแบบมาเพื่อให้การลงทุนในภาคส่วนนี้ โดยติดตามดัชนี Solactive Cybersecurity Index (SOCYBERN) ซึ่งคัดเลือกบริษัทขนาดใหญ่ 35 แห่งที่ดำเนินธุรกิจซอฟต์แวร์ความปลอดภัยดิจิทัล
ด้วยการมุ่งลงทุนในบริษัทที่อยู่ในด้านต่าง ๆ เช่น ความปลอดภัยบนคลาวด์ การปกป้องข้อมูลระบุตัวตน การตรวจจับภัยคุกคาม และโครงสร้างพื้นฐานความปลอดภัยทางไซเบอร์ที่ใช้ AI SPAM อาจช่วยให้นักลงทุนมีส่วนร่วมในพลวัตที่เปลี่ยนแปลงของภาคส่วนนี้
ประเด็นสำคัญ
ความต้องการด้านความปลอดภัยทางไซเบอร์ถูกขับเคลื่อนด้วยปัจจัยเชิงโครงสร้างมากขึ้นเรื่อย ๆ ได้แก่ ต้นทุนอาชญากรรมไซเบอร์ที่สูงขึ้น ข้อบังคับทางกฎหมาย การใช้คลาวด์ และความซับซ้อนของภัยคุกคามที่ใช้ AI มากกว่าวัฏจักรการใช้จ่ายขององค์กรตามดุลยพินิจ
ปัญญาประดิษฐ์ทั้งเพิ่มความเสี่ยงทางไซเบอร์และเสริมความสามารถในการป้องกันไปพร้อมกัน ซึ่งกำลังเปลี่ยนรูปแบบการแข่งขัน การจัดสรรเงินทุน และลำดับความสำคัญด้านความปลอดภัยขององค์กรทั่วทั้งอุตสาหกรรม
#1 ต้นทุนของอาชญากรรมไซเบอร์กลายเป็นปัญหาเชิงระบบแล้ว
ความเสียหายทางการเงินจากอาชญากรรมไซเบอร์ขยายตัวถึงระดับที่ทำให้เป็นความเสี่ยงทางเศรษฐกิจเชิงระบบ ไม่ใช่เพียงความไม่สะดวกในการดำเนินงาน
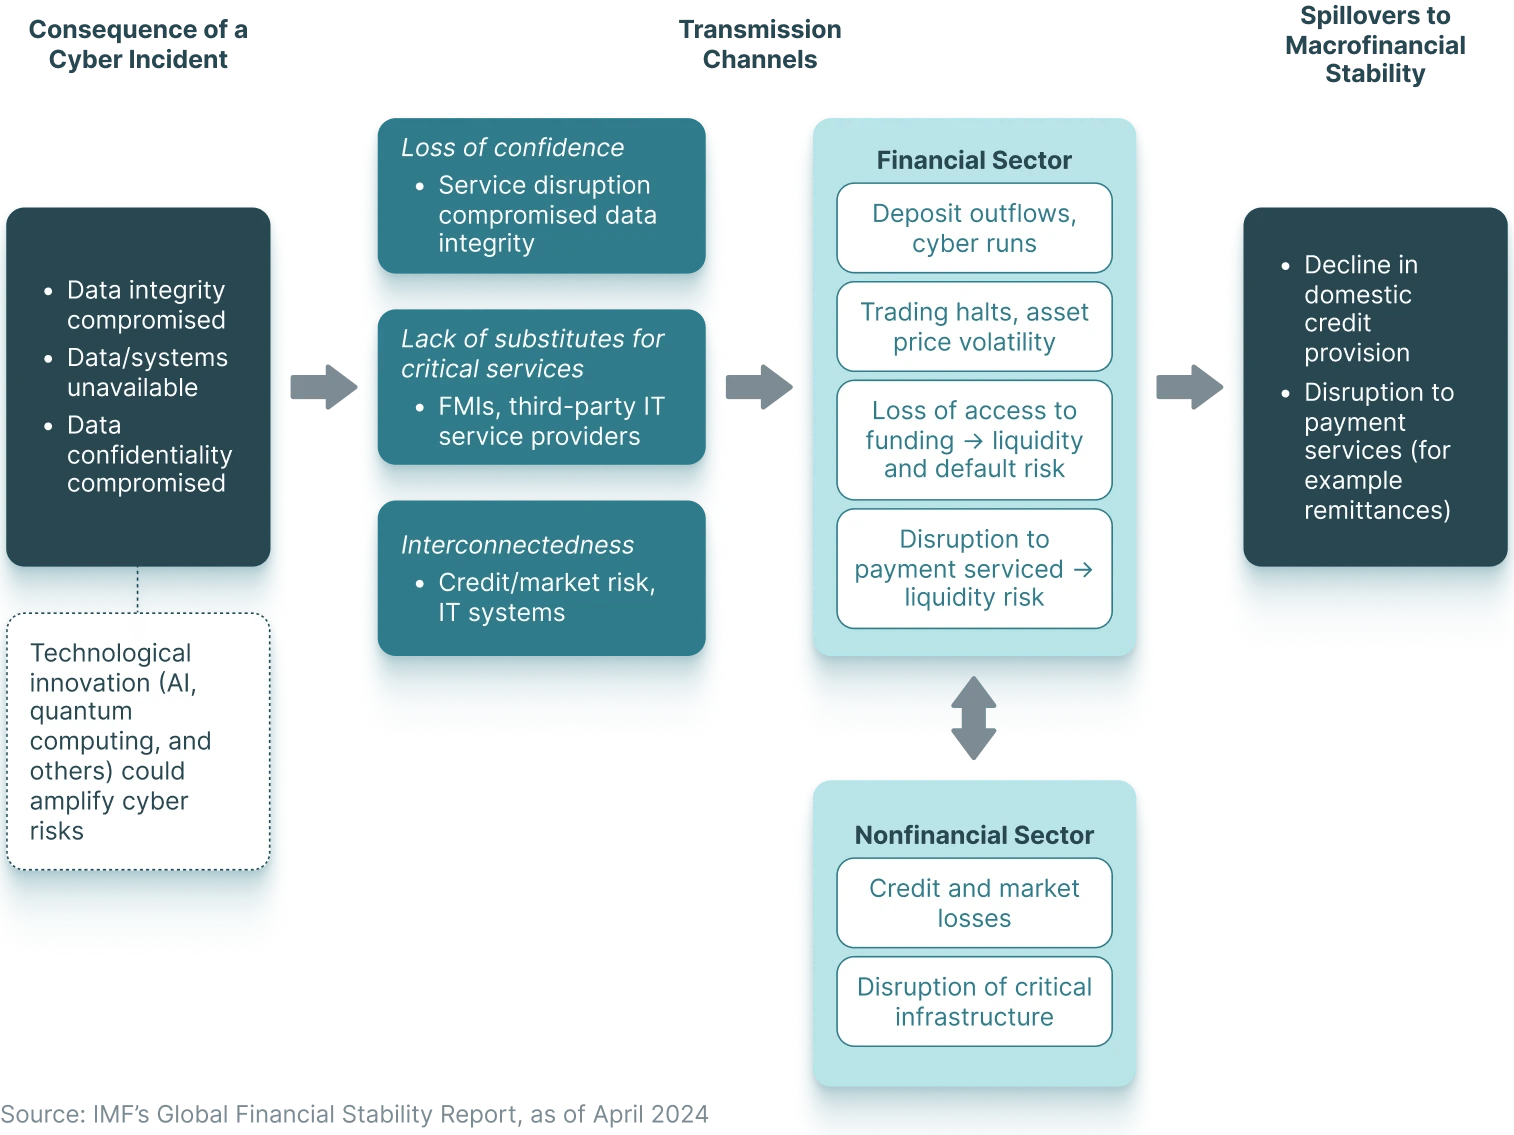
รายงานเสถียรภาพการเงินโลก (Global Financial Stability Report) ปี 2024 ของ IMF ระบุว่าความน่าจะเป็นที่เพิ่มขึ้นของเหตุการณ์ไซเบอร์ร้ายแรงเป็นภัยคุกคามเฉียบพลันต่อเสถียรภาพทางการเงินระดับมหภาค ตั้งแต่ปี 2020 ความสูญเสียทางตรงที่มีการรายงานจากเหตุการณ์ไซเบอร์รวมเกือบ 28 พันล้านดอลลาร์สหรัฐ (ในรูปมูลค่าที่แท้จริง) โดยมีข้อมูลนับพันล้านรายการถูกขโมยหรือถูกบุกรุก และเกือบหนึ่งในห้าของเหตุการณ์ที่รายงานทั้งหมดส่งผลกระทบโดยตรงต่อบริษัททางการเงิน¹
ในปี 2025 ศูนย์รับเรื่องร้องเรียนอาชญากรรมทางอินเทอร์เน็ต (Internet Crime Complaint Center: IC3) ของ FBI มีเรื่องร้องเรียนเกินหนึ่งล้านเรื่องเป็นครั้งแรกในประวัติศาสตร์ 25 ปี โดยได้รับรายงาน 1,008,597 เรื่องเกี่ยวกับอาชญากรรมอินเทอร์เน็ตที่ต้องสงสัย มูลค่าความสูญเสียรวม 20.87 พันล้านดอลลาร์สหรัฐ เพิ่มขึ้น 26% จากปี 2024
ฟิชชิงและการปลอมแปลงตัวตนยังคงเป็นประเภทอาชญากรรมอันดับหนึ่งตามจำนวนเรื่องร้องเรียน ขณะที่การฉ้อโกงการลงทุนมีมูลค่าความสูญเสียสูงสุด โดยกลโกงการลงทุนที่เกี่ยวข้องกับสกุลเงินดิจิทัลเพียงอย่างเดียวคิดเป็นความสูญเสีย 7.2 พันล้านดอลลาร์สหรัฐ อาชญากรรมที่ใช้ AI ก่อให้เกิดความสูญเสียกว่า 893 ล้านดอลลาร์สหรัฐจากเรื่องร้องเรียนมากกว่า 22,000 เรื่อง โดยกลโกงการลงทุนเป็นประเภทที่เกี่ยวข้องกับ AI ใหญ่ที่สุดที่ 632 ล้านดอลลาร์สหรัฐ²
ในระดับองค์กร ต้นทุนเฉลี่ยทั่วโลกของการรั่วไหลของข้อมูลอยู่ที่ 4.44 ล้านดอลลาร์สหรัฐในปี 2025 จากการสำรวจ 600 องค์กรใน 17 อุตสาหกรรมและ 16 ประเทศ³ องค์กรที่ถูกละเมิดข้อมูลประมาณ 86% รายงานว่าการดำเนินงานหยุดชะงัก และ 45% ระบุว่าจะขึ้นราคาสินค้าหรือบริการเพื่อชดเชยต้นทุนจากการรั่วไหลของข้อมูล³
ผลกระทบไม่ได้กระจายเท่ากัน ธุรกิจสุขภาพยังคงเป็นอุตสาหกรรมที่มีต้นทุนจากการรั่วไหลของข้อมูลสูงที่สุดเป็นปีที่สิบสองติดต่อกัน โดยต้นทุนเฉลี่ยอยู่ที่ 7.42 ล้านดอลลาร์สหรัฐ³
สหรัฐอเมริกามีแนวโน้มต่างจากทั่วโลกอย่างชัดเจน ต้นทุนจากการรั่วไหลของข้อมูลในสหรัฐฯ พุ่งขึ้น 9% เป็นระดับสูงสุดเป็นประวัติการณ์ที่ 10.22 ล้านดอลลาร์สหรัฐต่อเหตุการณ์ ซึ่งสูงที่สุดที่เคยบันทึกไว้สำหรับทุกประเทศในการศึกษานี้ จากบทลงโทษทางกฎหมายที่เข้มงวดขึ้นและต้นทุนการตรวจจับและการยกระดับเหตุการณ์ที่เพิ่มขึ้น³
ตัวเลขเหล่านี้สะท้อนตรรกะทางเศรษฐกิจที่ชัดเจน เมื่อต้นทุนจากการรั่วไหลของข้อมูลเพียงครั้งเดียวอาจเกิน 10 ล้านดอลลาร์สหรัฐ การลงทุนด้านความปลอดภัยจึงไม่ใช่รายการงบประมาณตามดุลยพินิจ แต่เป็นความจำเป็นทางเศรษฐกิจ
#2 ตลาดที่ขยายตัวในระดับใหญ่
ขนาดของสภาพแวดล้อมภัยคุกคามสอดคล้องกับขนาดของตลาด ตลาดความปลอดภัยทางไซเบอร์ทั่วโลกมีมูลค่า 271.9 พันล้านดอลลาร์สหรัฐในปี 2025 และคาดว่าจะแตะ 302 พันล้านดอลลาร์สหรัฐในปี 2026 ก่อนเติบโตเป็น 663.2 พันล้านดอลลาร์สหรัฐภายในปี 2033 ด้วยอัตราการเติบโตเฉลี่ยต่อปีแบบทบต้น 11.9%4
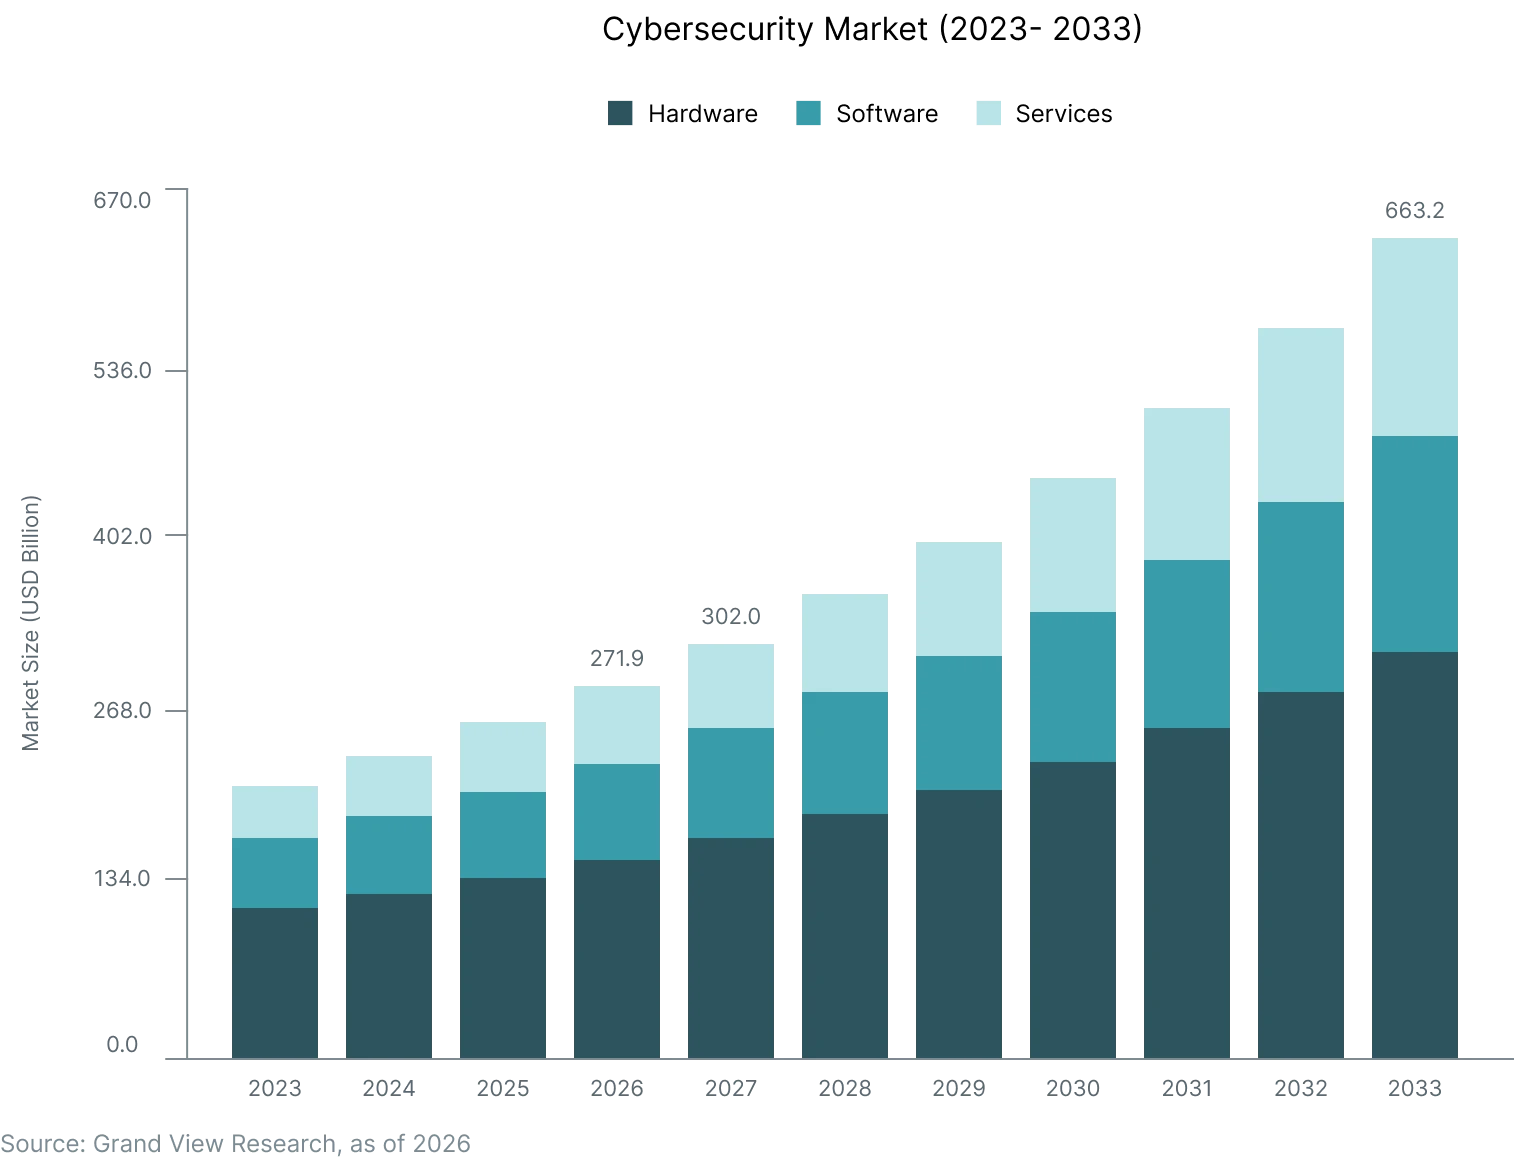
คาดว่าการเติบโตนี้จะได้รับแรงหนุนจากการนำสถาปัตยกรรมแบบไม่ไว้วางใจใคร (Zero-trust) การตรวจจับภัยคุกคามด้วย AI/การเรียนรู้ของเครื่อง (Machine Learning: ML) และโซลูชันการตรวจจับและตอบสนองแบบขยาย (Extended Detection and Response: XDR) มาใช้อย่างรวดเร็ว เนื่องจากองค์กรต้องการตรวจจับ ป้องกัน และตอบสนองต่อการโจมตีทางไซเบอร์ที่ซับซ้อนขึ้นเรื่อย ๆ เชิงรุก
ผู้ให้บริการสร้างความแตกต่างผ่านฟีเจอร์ต่าง ๆ เช่น การวิเคราะห์พฤติกรรม การตอบสนองต่อเหตุการณ์อัตโนมัติ การประสานงานด้านความปลอดภัยแบบเนทีฟบนคลาวด์ และการจัดการการปฏิบัติตามกฎระเบียบ
ฐานการใช้จ่ายขยายตัวทั้งในแง่ภูมิศาสตร์และโครงสร้าง อเมริกาเหนือมีส่วนแบ่งตลาดใหญ่ที่สุดที่ 37.9% ในปี 2025 จากการนำสถาปัตยกรรมแบบไม่ไว้วางใจใคร การตรวจจับภัยคุกคามด้วย AI และแพลตฟอร์มการจัดการอัตลักษณ์และการเข้าถึงมาใช้ตั้งแต่เนิ่น ๆ4
เอเชียแปซิฟิกเป็นภูมิภาคที่เติบโตเร็วที่สุด เนื่องจากการเปลี่ยนผ่านสู่ดิจิทัลเร่งตัวขึ้นในภาคธนาคาร หลักทรัพย์และประกันภัย (BFSI) ธุรกิจสุขภาพ ไอทีและโทรคมนาคม และภาครัฐ4
การใช้งานบนคลาวด์คิดเป็น 67.7% ของตลาดความปลอดภัยทางไซเบอร์ทั่วโลกในปัจจุบัน สะท้อนการย้ายภาระงานขององค์กรไปยังสภาพแวดล้อมไฮบริดและหลายคลาวด์ ซึ่งก่อให้เกิดความเสี่ยงรูปแบบใหม่ที่ต้องใช้เครื่องมือด้านความปลอดภัยโดยเฉพาะ4
ในบรรดากลุ่มผู้ใช้งานปลายทาง คาดว่าธุรกิจสุขภาพจะเติบโตเร็วที่สุดในช่วงหลายปีข้างหน้า จากการเปลี่ยนเวชระเบียนผู้ป่วยเป็นดิจิทัล บริการการแพทย์ทางไกล และอุปกรณ์การแพทย์ที่เชื่อมต่อเครือข่าย ซึ่งล้วนขยายพื้นที่เสี่ยงต่อการถูกโจมตีที่องค์กรต้องป้องกัน4
#3 AI กำลังเปลี่ยนโฉมทั้งภัยคุกคามและการป้องกัน
ปัญญาประดิษฐ์กลายเป็นหัวใจสำคัญของวิวัฒนาการด้านความปลอดภัยทางไซเบอร์ โดยทำหน้าที่ทั้งเป็นตัวขยายภัยคุกคามและเป็นขีดความสามารถในการป้องกันไปพร้อมกัน บทบาทสองด้านนี้กำลังเร่งการลงทุนทั่วทั้งภาคส่วนและเปลี่ยนวิธีที่องค์กรรับมือกับความปลอดภัยดิจิทัล
ในด้านภัยคุกคาม AI เชิงสร้างสรรค์ (Generative AI) ทำให้สมมติฐานดั้งเดิมของการตระหนักรู้ด้านความปลอดภัยอ่อนแอลงอย่างมาก อีเมลฟิชชิง ความพยายามปลอมแปลงตัวตน และการโจมตีด้วยวิศวกรรมสังคมเคยสังเกตได้จากไวยากรณ์ที่ผิด สำนวนที่ผิดปกติ หรือความไม่สอดคล้องของตัวตน เนื้อหาที่สร้างโดย AI และดีปเฟก (Deepfake) ทำให้สัญญาณเหล่านั้นลดลงอย่างมาก ผู้โจมตีจึงสร้างการสื่อสารที่น่าเชื่อถือสูงได้ในระดับใหญ่5
การเปลี่ยนแปลงนี้ส่งผลต่อลำดับความสำคัญด้านความเสี่ยงขององค์กรแล้ว องค์กรประมาณ 66% คาดว่า AI จะมีผลกระทบสำคัญต่อความปลอดภัยทางไซเบอร์ แต่มีเพียง 37% ที่มีกระบวนการประเมินความปลอดภัยของเครื่องมือ AI ก่อนนำไปใช้งานในปัจจุบัน6
องค์กรทั่วโลกเกือบครึ่งระบุว่าการใช้ AI เชิงสร้างสรรค์ในทางที่เป็นอันตรายเป็นข้อกังวลด้านความปลอดภัยทางไซเบอร์อันดับหนึ่ง6 ขณะเดียวกัน ผู้โจมตีใช้ตัวแทน AI (AI agent) ทำงานโดยอัตโนมัติในห่วงโซ่การโจมตีมากขึ้น ทั้งการสแกนหาช่องโหว่ การสร้างเหยื่อล่อที่ปรับให้เหมาะกับเป้าหมาย และการบุกรุกด้วยความเร็วและขนาดระดับเครื่องจักร7
ในด้านการป้องกัน AI และระบบอัตโนมัติสร้างผลกระทบทางการเงินที่วัดได้ในปี 2025 โดยองค์กรที่ใช้เครื่องมือเหล่านี้อย่างแพร่หลายควบคุมการรั่วไหลของข้อมูลได้เร็วขึ้น 80 วัน และมีต้นทุนต่อเหตุการณ์ต่ำกว่า 1.9 ล้านดอลลาร์สหรัฐ โดยเฉลี่ย 3.62 ล้านดอลลาร์สหรัฐ เทียบกับ 5.52 ล้านดอลลาร์สหรัฐสำหรับองค์กรที่ไม่ได้ใช้ ซึ่งลดต้นทุนได้ 34%³
#4 เงินทุนกำลังกระจุกตัว: กิจกรรมการควบรวมและซื้อกิจการสะท้อนความเชื่อมั่นในภาคส่วน
ตัวชี้วัดที่ตรงที่สุดอย่างหนึ่งของธีมการลงทุนที่เติบโตเต็มที่คือพฤติกรรมของเงินทุนที่มีความเชี่ยวชาญ และจากเกณฑ์ดังกล่าว ภาคส่วนความปลอดภัยทางไซเบอร์กำลังดึงดูดความสนใจจากสถาบันและกลยุทธ์อย่างต่อเนื่องในอัตราที่เร่งขึ้น
Goldman Sachs Research ระบุว่าบริษัทความปลอดภัยทางไซเบอร์สร้างความคล่องตัวที่โดดเด่นตลอดเวลา โดยใช้การควบรวมและซื้อกิจการ (Mergers and Acquisitions: M&A) เพื่อเติมเต็มช่องว่างด้านขีดความสามารถอย่างต่อเนื่องและปรับตัวต่อเทคโนโลยีที่เปลี่ยนแปลงอย่างฉับพลัน ซึ่งแสดงให้เห็นว่าคูเมืองทางการแข่งขันที่ยั่งยืนมีลักษณะเช่นไรในภาคส่วนที่ภัยคุกคามต่อการดำรงอยู่เป็นสิ่งที่เกิดขึ้นตลอดเวลา8
ภาคส่วนนี้ดึงดูดความสนใจอย่างต่อเนื่องจากผู้ซื้อเชิงกลยุทธ์และผู้ซื้อทางการเงิน แม้กิจกรรม M&A โดยรวมจะไม่สม่ำเสมอ โดยบริษัทแพลตฟอร์มขนาดใหญ่ซื้อกิจการเชิงเปลี่ยนแปลงเพื่อเสริมสถานะทางการแข่งขัน8
พลวัตของการรวมกิจการนี้เห็นได้จากปริมาณดีล ในไตรมาส 3 ปี 2025 ปริมาณ M&A ด้านความปลอดภัยทางไซเบอร์เพิ่มขึ้น 13% เมื่อเทียบกับปีก่อน โดยมี 111 ธุรกรรม เทียบกับ 98 ธุรกรรมในไตรมาส 3 ปี 2024 และแรงส่งนี้ต่อเนื่องไปยังไตรมาส 4 เมื่อเงื่อนไขการจัดหาเงินทุนดีขึ้นทำให้ส่วนต่างราคาเสนอซื้อและเสนอขายแคบลง และดึงผู้ซื้อไปสู่สินทรัพย์ขนาดใหญ่ขึ้นที่พร้อมรองรับ AI9
ผู้ซื้อเชิงกลยุทธ์ มากกว่าผู้สนับสนุนทางการเงิน เป็นตัวขับเคลื่อนกิจกรรมส่วนใหญ่ โดยคิดเป็นประมาณ 60% ของปริมาณดีลและเกือบ 80% ของมูลค่าดีลรวม สะท้อนความจำเป็นในการรวมแพลตฟอร์มที่เป็นตัวกำหนดภาคส่วนนี้ในปัจจุบัน⁹
ธุรกรรมที่เป็นตัวกำหนดไตรมาสนี้คือการที่ Google ซื้อกิจการ Wiz ด้วยมูลค่า 32 พันล้านดอลลาร์สหรัฐ ซึ่งยืนยันความน่าเชื่อถือของแพลตฟอร์มปกป้องแอปพลิเคชันเนทีฟบนคลาวด์แบบไม่ใช้เอเจนต์ในระดับไฮเปอร์สเกล และสร้างเกณฑ์อ้างอิงด้านการประเมินมูลค่าที่ส่งผลสะเทือนไปทั่วภาคส่วน การที่ Veeam ซื้อกิจการ Securiti AI ด้วยมูลค่า 1.725 พันล้านดอลลาร์สหรัฐ และ Dataminr ซื้อกิจการ ThreatConnect ด้วยมูลค่า 290 ล้านดอลลาร์สหรัฐ ยิ่งแสดงให้เห็นว่าผู้ซื้อเชิงกลยุทธ์พร้อมจ่ายส่วนเพิ่มที่มีนัยสำคัญ9
ในช่วงต้นปี 2026 OpenAI ซื้อกิจการ Promptfoo ซึ่งบ่งชี้ว่าบริษัท AI รายใหญ่ที่สุดมองว่าความปลอดภัยทางไซเบอร์เป็นขีดความสามารถหลัก ไม่ใช่ขีดความสามารถที่อยู่ใกล้เคียง10
สำหรับนักลงทุน การผสมผสานระหว่างระดับภัยคุกคามที่สูงในเชิงโครงสร้างและเงินทุนสถาบันที่ถูกดึงดูดด้วยโปรไฟล์การเติบโตที่ยั่งยืนของภาคส่วนนี้ เป็นโอกาสที่แข็งแกร่งในภูมิทัศน์เทคโนโลยี
#5 กฎระเบียบกำลังสร้างระดับขั้นต่ำของการใช้จ่ายเชิงโครงสร้าง
สำหรับนักลงทุน ลักษณะที่น่าสนใจที่สุดอย่างหนึ่งของภาคส่วนหนึ่งคือความต้องการที่เลื่อนออกไปไม่ได้ ความปลอดภัยทางไซเบอร์เข้าข่ายนั้นมากขึ้นเรื่อย ๆ ไม่ใช่เพราะองค์กรเลือกให้ความสำคัญ แต่เพราะกฎระเบียบทำให้การลงทุนเป็นข้อบังคับ
ในเศรษฐกิจหลักต่าง ๆ รัฐบาลได้ดำเนินการอย่างเด็ดขาดเพื่อกำหนดมาตรฐานความปลอดภัยทางไซเบอร์ขั้นต่ำ สร้างความต้องการที่ไม่ขึ้นกับดุลยพินิจหลายชั้น ซึ่งเป็นอิสระในเชิงโครงสร้างจากวัฏจักรเศรษฐกิจมหภาคหรือแรงกดดันด้านงบประมาณไอที
ในสหภาพยุโรป คำสั่ง NIS2 (NIS2 Directive) ซึ่งขยายภาระผูกพันด้านความปลอดภัยทางไซเบอร์ที่เป็นข้อบังคับครอบคลุมภาคส่วนสำคัญ ได้แก่ พลังงาน สุขภาพ ขนส่ง ธนาคาร และโครงสร้างพื้นฐานดิจิทัล มีผลบังคับใช้ในระดับประเทศตั้งแต่เดือนตุลาคม 2024 โดยต้องปฏิบัติตามอย่างครบถ้วนภายในเดือนตุลาคม 202611
กฎหมายว่าด้วยความทนทานในการปฏิบัติการดิจิทัล (Digital Operational Resilience Act: DORA) ซึ่งกำหนดให้มีการบริหารความเสี่ยงด้านไอซีที การทดสอบความทนทาน และการรายงานเหตุการณ์ในหน่วยงานการเงินทั้งหมดของสหภาพยุโรป รวมถึงธนาคาร บริษัทประกันภัย บริษัทหลักทรัพย์ และฟินเทค มีผลบังคับใช้เต็มรูปแบบตั้งแต่เดือนมกราคม 202512
กฎหมายว่าด้วยความทนทานทางไซเบอร์ (Cyber Resilience Act) ซึ่งครอบคลุมผู้ผลิตผลิตภัณฑ์ดิจิทัล เพิ่มภาระผูกพันเพิ่มเติมตั้งแต่ปี 202713
ในสหรัฐอเมริกา กฎการเปิดเผยข้อมูลด้านความปลอดภัยทางไซเบอร์ของ SEC กำหนดให้บริษัทจดทะเบียนรายงานเหตุการณ์สำคัญภายในสี่วันทำการ และเปิดเผยกรอบการบริหารความเสี่ยงด้านความปลอดภัยทางไซเบอร์เป็นประจำทุกปี14
Gartner ระบุว่าแรงกดดันด้านกฎระเบียบที่เพิ่มขึ้นเป็นหนึ่งในสามปัจจัยขับเคลื่อนเชิงโครงสร้างหลักของการเติบโตของการใช้จ่ายด้านความปลอดภัยทางไซเบอร์อย่างต่อเนื่อง ควบคู่กับภัยคุกคามที่เพิ่มขึ้นและการแพร่หลายของ AI7
ผลกระทบทางการเงินจากการไม่ปฏิบัติตามกฎระเบียบตอกย้ำความจำเป็นในการใช้จ่าย NIS2 อนุญาตให้ปรับสูงสุด 10 ล้านยูโร หรือ 2% ของรายได้ต่อปีทั่วโลก สำหรับหน่วยงานที่สำคัญ15 DORA กำหนดค่าปรับสูงสุด 2% ของรายได้รวมต่อปีทั่วโลกสำหรับการฝ่าฝืนที่ร้ายแรงที่สุด พร้อมค่าปรับเป็นงวดเพื่อบังคับให้ปฏิบัติตาม16
สำหรับองค์กรที่ดำเนินงานข้ามหลายเขตอำนาจ พื้นที่ที่ต้องปฏิบัติตามกฎระเบียบขยายตัวอย่างต่อเนื่อง กรอบใหม่แต่ละฉบับสร้างความต้องการใหม่สำหรับเครื่องมือด้านธรรมาภิบาล การบริหารความเสี่ยง อัตลักษณ์ การตอบสนองต่อเหตุการณ์ และการตรวจสอบ
นัยสำคัญด้านการลงทุนนั้นตรงไปตรงมา ต่างจากซอฟต์แวร์องค์กรที่แข่งขันเพื่อแย่งงบประมาณตามดุลยพินิจ ความปลอดภัยทางไซเบอร์ในอุตสาหกรรมที่มีการกำกับดูแลปัจจุบันมีระดับขั้นต่ำตามกฎหมาย ผู้ให้บริการที่ให้บริการภาคบริการทางการเงิน ธุรกิจสุขภาพ โครงสร้างพื้นฐานสำคัญ และภาครัฐ เผชิญลูกค้าที่การลงทุนด้านความปลอดภัยขั้นต่ำถูกกำหนดโดยกฎหมายอย่างแท้จริง
วิธีลงทุน
Themes Cybersecurity ETF (SPAM) มุ่งติดตามดัชนี Solactive Cybersecurity Index (SOCYBERN) ซึ่งคัดเลือก 35 บริษัทที่มีมูลค่าหลักทรัพย์ตามราคาตลาดสูงที่สุดในซอฟต์แวร์ความปลอดภัยดิจิทัล
SPAM มุ่งให้ผลการลงทุนที่สอดคล้องโดยทั่วไปกับผลการดำเนินงานด้านราคาและผลตอบแทนของดัชนี SOCYBERN ก่อนหักค่าธรรมเนียมและค่าใช้จ่าย
บทสรุป
เหตุผลเชิงโครงสร้างของความปลอดภัยทางไซเบอร์ในฐานะธีมการลงทุนตั้งอยู่บนลักษณะที่หาได้ยากในเทคโนโลยีองค์กร คือความต้องการที่ไม่ได้ขึ้นกับวัฏจักรการใช้จ่ายตามดุลยพินิจอย่างมีนัยสำคัญ ความต้องการนี้ไม่หยุดชะงักในช่วงขาลง ไม่หดตัวในสภาวะที่อัตราดอกเบี้ยสูงขึ้น และไม่ย้อนกลับตามการเปลี่ยนแปลงความนิยมด้านเทคโนโลยี
สำหรับนักลงทุนที่พิจารณาการจัดสรรสินทรัพย์ตามธีม ความแตกต่างนี้มีความสำคัญ ความต้องการด้านความปลอดภัยทางไซเบอร์ตั้งอยู่บนสภาพแวดล้อมภัยคุกคาม บนภาระผูกพันในการปฏิบัติตามกฎระเบียบที่มีผลผูกพันมากกว่าเป็นเพียงคำแนะนำ และบนการขยายตัวของโครงสร้างพื้นฐานดิจิทัลที่ไม่อาจย้อนกลับซึ่งองค์กรต้องปกป้อง
ในขณะเดียวกัน ภาคส่วนนี้ยังคงพัฒนาอย่างรวดเร็ว ปัญญาประดิษฐ์กำลังเปลี่ยนทั้งลักษณะของภัยคุกคามทางไซเบอร์และเครื่องมือที่ออกแบบมาป้องกัน กรอบกฎระเบียบขยายตัวข้ามเขตอำนาจ ขณะที่กิจกรรมการรวมกิจการสะท้อนอุตสาหกรรมที่ยังกำหนดโครงสร้างการแข่งขันระยะยาวของตนอยู่ ผลลัพธ์คือตลาดที่ถูกกำหนดโดยปัจจัยเชิงโครงสร้างหลายประการที่ทำงานพร้อมกัน ไม่ใช่ตัวเร่งเพียงตัวเดียว
วิธีที่นักลงทุนตีความการผสมผสานของความเสี่ยง กฎระเบียบ การเปลี่ยนแปลงทางเทคโนโลยี และความต้องการระยะยาวนั้น จะเป็นตัวกำหนดบทบาทของความปลอดภัยทางไซเบอร์ในกลยุทธ์พอร์ตโฟลิโอโดยรวมในที่สุด
สำหรับข้อมูลเพิ่มเติมเกี่ยวกับกองทุน รวมถึงค่าธรรมเนียม/ค่าใช้จ่าย หลักทรัพย์ที่ถือครอง ผลการดำเนินงานตามมาตรฐาน ความเสี่ยง และอื่น ๆ โปรดเยี่ยมชม https://themesetfs.com/etfs/spam
เชิงอรรถ:
1IMF, Global Financial Stability Report, เมษายน 2024, ณ เดือนเมษายน 2024
2FBI Internet Crime Complaint Center, 2025 Internet Crime Report, ณ เดือนเมษายน 2026
3IBM, Cost of a Data Breach Report 2025: The AI Oversight Gap, ณ ปี 2025
4Grand View Research, Cybersecurity Market Size, Share & Trends Analysis Report, 2026–2033, ณ ปี 2026
5World Economic Forum, Cybersecurity Awareness: AI Threats and Cybercrime in 2025, ณ 30 กันยายน 2025
6World Economic Forum, Global Cybersecurity Outlook 2025, ณ เดือนมกราคม 2025
7Gartner, Top Cybersecurity Trends for 2026, ณ 5 กุมภาพันธ์ 2026
8Goldman Sachs Research, Cybersecurity Firms Show Software Industry How to Navigate AI, ณ 23 เมษายน 2026
9Windsor Drake, Cybersecurity Valuation Report: Q4 2025
10Open AI, OpenAI to acquire Promptfoo, ณ 9 มีนาคม 2026
11European Commission, NIS2 Directive: Securing Network and Information Systems, อัปเดตล่าสุด 20 มกราคม 2026
12European Commission, Cyber Resilience Act, อัปเดตล่าสุด 3 ธันวาคม 2025
13IBM, What Is the Digital Operational Resilience Act (DORA)?
14U.S. Securities and Exchange Commission, Cybersecurity Risk Management, Strategy, Governance, and Incident Disclosure (Final Rule, Release No. 33-11216), มีผลบังคับใช้ 5 กันยายน 2023
15NIS2 Directive, NIS2 Fines
16DORA Regulation EU, DORA Penalties and Fines 2026, ณ 20 พฤศจิกายน 2025
บทความโดย Ayesha Shetty
ผู้เขียนเป็นผู้รับจ้างของ Leverage Shares LLC ซึ่งเป็นบริษัทในเครือของ Themes Management Company LLC ในสหรัฐอเมริกา Leverage Shares LLC ให้บริการบางอย่างแก่ Themes ภายใต้สัญญาบริการระหว่างบริษัทในเครือ